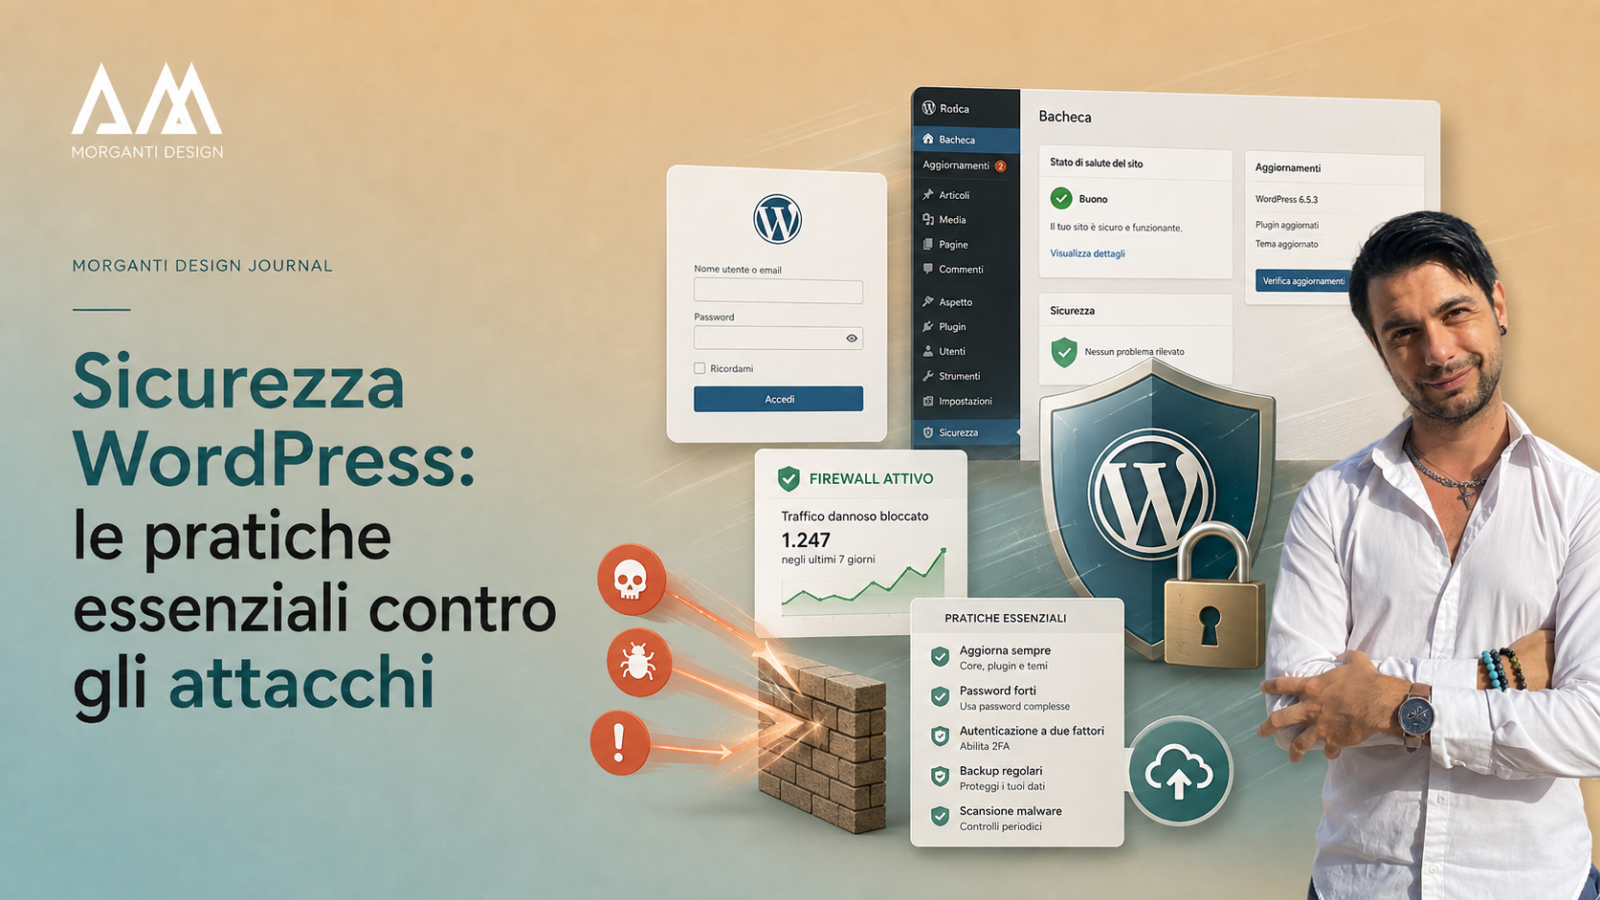
WordPress alimenta oltre il 40% dei siti web nel mondo, il che lo rende anche un bersaglio frequente per attacchi automatizzati. La buona notizia: la maggior parte degli attacchi va a segno per pochi errori di base, facilmente evitabili anche senza competenze tecniche avanzate.
1. Aggiornamenti: la prima linea di difesa
La maggior parte delle violazioni sfrutta vulnerabilità note in versioni vecchie di WordPress, temi o plugin — vulnerabilità già corrette dagli sviluppatori, ma mai applicate dal proprietario del sito. Mantenere tutto aggiornato è, da solo, la misura di sicurezza più efficace che esista.
2. Password robuste e autenticazione a due fattori
Password deboli o riutilizzate su più servizi restano una delle cause più comuni di accesso non autorizzato. Un gestore di password per generare credenziali uniche e complesse, insieme all’autenticazione a due fattori per l’accesso a wp-admin, riduce drasticamente il rischio.
3. Limitare i tentativi di accesso
Gli attacchi “brute force” (tentativi automatici di indovinare la password) sono tra i più comuni contro WordPress. Un plugin che blocca un indirizzo IP dopo un certo numero di tentativi falliti (come Limit Login Attempts) neutralizza la maggior parte di questi attacchi senza sforzo aggiuntivo.
4. Un firewall applicativo (WAF)
Un plugin di sicurezza con firewall integrato (Wordfence è tra i più diffusi) filtra il traffico dannoso prima ancora che raggiunga WordPress: blocca pattern di attacco noti, bot malevoli, e tentativi di sfruttare vulnerabilità comuni.
5. Backup regolari e testati
Nessuna misura di sicurezza è efficace al 100%. Un backup recente, salvato in un posto diverso dal server principale, è l’unica vera rete di sicurezza in caso di violazione riuscita: permette di ripristinare il sito invece di ricostruirlo da zero (approfondiamo questo tema nella guida dedicata al backup di WordPress).
6. Ridurre la superficie d’attacco
Ogni plugin installato è codice aggiuntivo che potrebbe contenere vulnerabilità. Disinstallare (non solo disattivare) plugin e temi non utilizzati riduce il numero di potenziali punti deboli, oltre a migliorare le prestazioni.
7. Permessi utente corretti
Non tutti gli utenti che accedono al sito hanno bisogno del ruolo di Amministratore. Assegnare il ruolo minimo necessario (Autore, Editor) limita i danni possibili in caso di account compromesso.
8. Nascondere informazioni non necessarie
La versione di WordPress, i nomi utente esposti pubblicamente, i messaggi di errore dettagliati: tutte informazioni che aiutano chi vuole attaccare il sito a capire dove concentrarsi. Molti plugin di sicurezza permettono di nasconderle senza sforzo.
Un errore mentale comune: “il mio sito è troppo piccolo per essere un bersaglio”
La maggior parte degli attacchi a WordPress non è mirata: sono bot automatici che scansionano milioni di siti alla ricerca di vulnerabilità note, indipendentemente dalle dimensioni o dalla notorietà del sito. Un piccolo sito locale è, statisticamente, tanto a rischio quanto uno grande, semplicemente perché gli attacchi sono automatizzati su larga scala.
Se vuoi un controllo della sicurezza del tuo sito attuale, contattami: verifichiamo insieme i punti deboli più urgenti.
Add a Comment